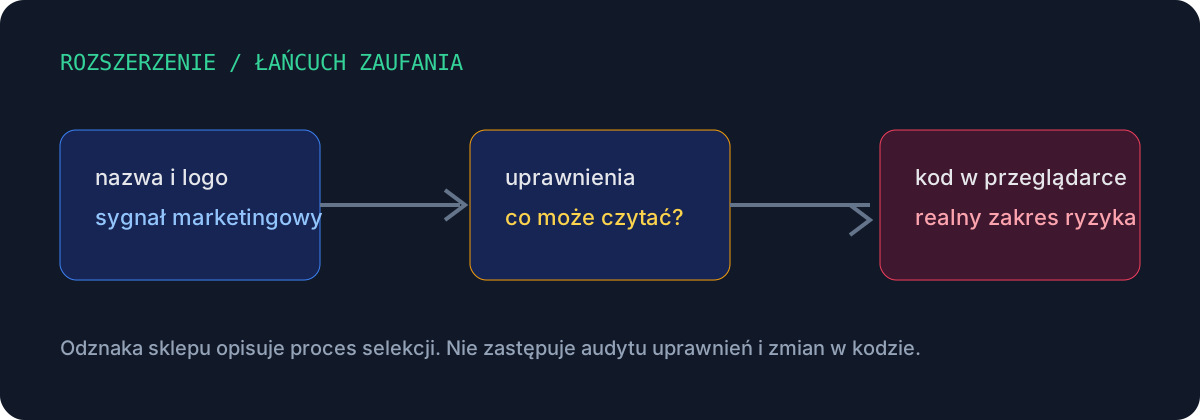
Rozszerzenie nie jest dodatkiem. Jest kodem w twojej przeglądarce.
Użytkownicy często oceniają rozszerzenia po nazwie, liczbie instalacji i wyglądzie strony sklepu. Tymczasem rozszerzenie może dostać dostęp do treści stron. Dokumentacja Chrome wyjaśnia, że host permissions pozwalają rozszerzeniu działać na pasujących adresach, wykonywać żądania, wstrzykiwać skrypty oraz korzystać z wybranych API kart, ciasteczek i żądań sieciowych.[2] Mogą też modyfikować DOM, obserwować formularze i wysyłać dane do serwera autora. Adblocker ma techniczne powody, by prosić o szerokie uprawnienia. To jednocześnie powód, by traktować go jak pełnoprawnego dostawcę oprogramowania.
Post opisany jako PromptSnatcher dotyczy dwóch rozszerzeń reklamowanych jako narzędzia blokujące reklamy. Według autora posta dodatki miały przechwytywać prompty i odpowiedzi z wielu usług AI.[1] W poście wymieniono ChatGPT, Claude, Gemini, Copilot, Grok, Perplexity, DeepSeek i Meta AI. Wskazano również około 80 tysięcy instalacji jednego dodatku i 10 tysięcy drugiego. To liczby z opisu społecznościowego, nie niezależny pomiar. Mechanizm jest jednak technicznie wiarygodny: jeśli rozszerzenie widzi zawartość stron, może odczytać tekst wpisywany do aplikacji webowej.
Dlaczego rozmowa z AI jest atrakcyjnym celem?
Prompt bywa dokumentem, którego nie zapisano w systemie DLP. Trafiają do niego fragmenty kodu, umowy, dane klientów, logi, konfiguracje i pytania dotyczące incydentu. Odpowiedź może zawierać analizę architektury firmy albo wygenerowany token, który ktoś wkleił „tylko na chwilę”. Z perspektywy napastnika to gotowy strumień danych uporządkowany przez samego użytkownika.
Wyciek nie musi wyglądać spektakularnie. Wystarczy, że rozszerzenie prześle tekst po wysłaniu formularza, pobierze identyfikator konta płatnego albo zdalnie zmieni konfigurację. Dla ofiary strona nadal działa. Nie ma komunikatu „zostałeś zhakowany”. Najbardziej zdradliwy jest właśnie brak awarii.
Jak rozszerzenie może przechwycić dane?
W aplikacji webowej tekst rozmowy jest obecny w elementach interfejsu albo w żądaniach sieciowych. Dodatek może obserwować wpisywanie, reagować na kliknięcie przycisku wysłania, odczytywać odpowiedź pojawiającą się w DOM lub korzystać z uprawnień do komunikacji z serwerem. Nie trzeba łamać szyfrowania HTTPS, jeśli złośliwy kod działa wewnątrz przeglądarki po odszyfrowaniu strony.
To odróżnia ten problem od klasycznego malware na poziomie systemu. Rozszerzenie może mieć mniejszy zakres dostępu, ale dokładnie ten, który jest potrzebny do czytania treści. Użytkownik widzi bezpieczną kłódkę i poprawny adres usługi AI; zaufana granica została już przesunięta do dodatku.
Odznaka, oceny i „polecane” nie są audytem
Sklep z rozszerzeniami może wykonywać automatyczne oraz ręczne kontrole. To nie gwarantuje, że kod pozostanie bezpieczny po kolejnej aktualizacji, że wszystkie ścieżki exfiltracji zostaną wykryte albo że ktoś przeanalizował serwer odbiorcy. Złośliwy autor może też zacząć od niewinnej wersji i dodać funkcję później.
Dlatego ważniejszy od samej odznaki jest zakres uprawnień. Chrome zaleca używanie uprawnień opcjonalnych tam, gdzie to możliwe, aby użytkownik miał kontrolę nad dostępem do danych.[2] historia wydań, reputacja autora, polityka prywatności i to, czy dodatek jest w ogóle potrzebny. „Darmowy” często oznacza, że wartością staje się telemetria albo dane użytkownika.
Praktyczny audyt w pięć minut
- Otwórz listę rozszerzeń i usuń te, których nie używasz.
- Przy każdym dodatku sprawdź dostęp do „wszystkich witryn” i zmień go na „po kliknięciu”, jeśli funkcja na to pozwala.
- Nie używaj profilu z rozszerzeniami do pracy z poufnymi promptami. Osobny profil jest prostszy niż późniejsze dochodzenie.
- W firmie zablokuj instalację niezatwierdzonych dodatków i utrzymuj listę wyjątków.
- Po podejrzeniu wycieku potraktuj wpisane sekrety jak ujawnione: rotuj klucze, hasła i tokeny.
Redakcja: wpis społecznościowy jest sygnałem do analizy, nie niezależnym potwierdzeniem incydentu. Sprawdzaj komunikaty dostawcy i źródła pierwotne.