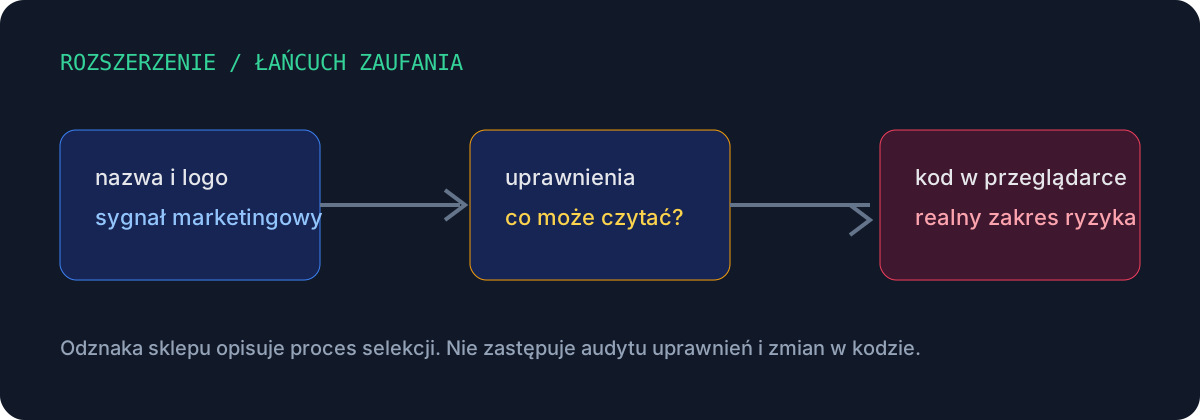
Najpierw rozdzielmy trzy pytania
Czy rozszerzenie wygląda wiarygodnie? Czy przeszło jakiś proces weryfikacji sklepu? Czy jego aktualny kod ma dostęp do danych, których nie chcesz ujawnić? To trzy różne pytania. Problem zaczyna się wtedy, gdy pierwszą odpowiedź traktujemy jak odpowiedź na wszystkie trzy.
Google opisuje odznakę Featured jako wyróżnienie dla rozszerzeń zgodnych z technicznymi dobrymi praktykami, z wysoką jakością doświadczenia użytkownika i użyciem aktualnych API. Przed przyznaniem odznaki zespół sklepu ma rozszerzenie sprawdzić.[1] To informacja o procesie selekcji i jakości produktu. Nie jest to publiczny raport z pełnego audytu bezpieczeństwa, gwarancja niezmienności kodu ani obietnica, że rozszerzenie nie odczyta poufnego tekstu.
Dlaczego adblocker może widzieć za dużo?
Blokowanie reklam wymaga rozpoznawania elementów stron, skryptów i żądań. Chrome pozwala rozszerzeniom deklarować uprawnienia hostów: mogą one obejmować działanie na dopasowanych adresach, wstrzykiwanie skryptów i komunikację z usługami rozszerzenia.[2] Ta sama możliwość, która pozwala usunąć baner, może pozwolić odczytać treść formularza, rozmowy albo dokumentu.
To nie znaczy, że każdy adblocker jest złośliwy. Oznacza to, że użytkownik powinien oceniać zgodność uprawnień z funkcją. Dostęp do wszystkich stron może być uzasadniony dla narzędzia filtrującego treść, ale wymaga większego zaufania niż dodatek działający tylko po kliknięciu.
Co pokazał przypadek PromptSnatcher?
W poście na r/netsec opisano dwa rozszerzenia reklamowane jako adblockery. Autor twierdził, że dodatki przechwytywały prompty i odpowiedzi z kilku usług AI, a także wskazał ich identyfikatory i deklarowaną liczbę instalacji.[3] To nadal raport społecznościowy: liczby i mechanizm wymagają niezależnego potwierdzenia. Techniczna ścieżka jest jednak zrozumiała — jeżeli kod działa na stronie aplikacji, nie musi łamać HTTPS, aby czytać tekst po stronie przeglądarki.
Najciekawsza lekcja nie brzmi „nie instaluj rozszerzeń”. Brzmi: rozszerzenie jest zależnością działającą w najbardziej osobistym środowisku użytkownika. Aktualizacja może zmienić zakres ryzyka, nawet jeśli nazwa i oceny pozostają te same.
Audyt w 90 sekund
- Otwórz chrome://extensions i usuń dodatki, których nie używasz.
- Wejdź w szczegóły i przeczytaj dostęp do witryn. „Wszystkie witryny” traktuj jak uprawnienie wysokiego ryzyka.
- Sprawdź autora, politykę prywatności, repozytorium i historię zmian — nie tylko liczbę instalacji.
- Dla pracy z kodem, umowami i danymi klientów używaj osobnego profilu przeglądarki z minimalną liczbą rozszerzeń.
- Po podejrzeniu wycieku uznaj wpisane sekrety za ujawnione: rotuj tokeny, wyloguj sesje i poinformuj administratora.
Status: analiza oparta na dokumentacji platformy i raporcie społecznościowym. Raport nie jest niezależnym potwierdzeniem każdego twierdzenia.