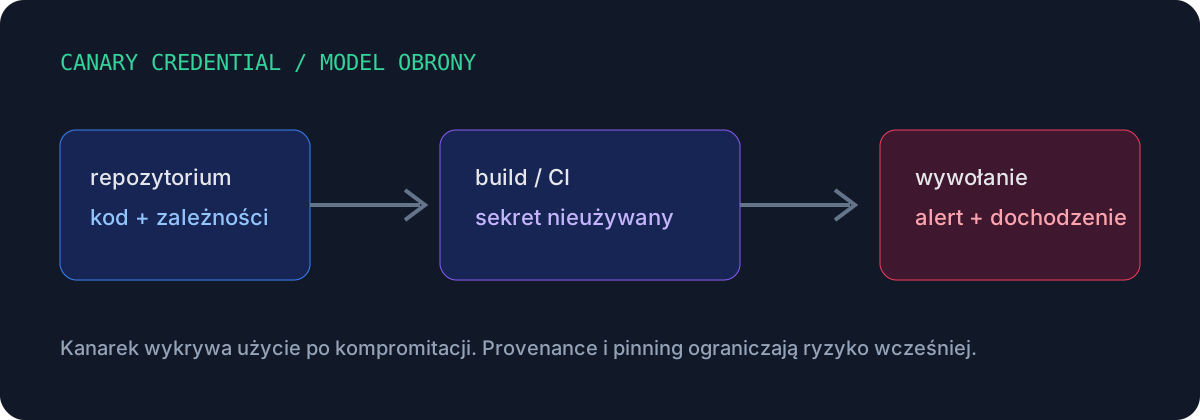
Co to jest kanarkowe poświadczenie?
Canary credential to specjalnie przygotowany sekret, którego normalny proces nie powinien używać. W dyskusji Reddit jest przedstawiany jako sygnał po użyciu skradzionego sekretu, nie jako mechanizm blokujący instalację.[1] Może wyglądać jak klucz do chmury, token rejestru albo hasło testowe. Gdy ktoś spróbuje go użyć, system wysyła alert. Kanarek nie musi dawać dostępu do cennych danych. Jego zadanie polega na tym, żeby zostawić ślad.
Pomysł przypomina kanarka w kopalni, ale w praktyce działa jak czujnik naruszenia: mówi, że ktoś znalazł sekret w kodzie, obrazie, logu lub artefakcie. W pipeline ma to sens, ponieważ atakujący często skanuje repozytoria i środowisko budowania w poszukiwaniu tokenów.
Dlaczego to nie jest blokada ataku?
Alarm uruchamia się dopiero po kontakcie z sekretem. Jeśli token ma uprawnienia, szkoda może powstać przed reakcją zespołu. Jeśli nie ma uprawnień, napastnik może zorientować się, że trafił na pułapkę i przestać działać. Może też używać narzędzi, które rozpoznają popularne formaty tokenów kanarkowych.
W dyskusji na Reddit r/netsec pojawia się właśnie ten problem: część skanerów sekretów potrafi omijać znane konto kanarkowe, rozpoznając jego identyfikator. To nie przekreśla techniki. Pokazuje tylko, że kanarek nie może być jedyną kontrolą i nie powinien być traktowany jak magiczny alarm obejmujący cały łańcuch dostaw.
Najdroższy błąd: zaufanie do narzędzia bezpieczeństwa
Pipeline bezpieczeństwa często działa z szerokimi uprawnieniami. Skaner zależności, narzędzie SAST czy skaner sekretów może czytać kod, zmienne środowiskowe i artefakty. Jeśli jego obraz zostanie podmieniony albo workflow pobierze złośliwą zależność, „narzędzie ochronne” staje się uprzywilejowanym wektorem ataku.
Dlatego lista narzędzi security powinna przejść ten sam przegląd co aplikacja: przypięta wersja, weryfikowalny artefakt, ograniczone uprawnienia, logi i właściciel. Zaufanie do nazwy produktu nie jest kontrolą techniczną.
Co sprawdzać przed instalacją paczki?
Detekcja kanarkiem jest reaktywna. Prewencja zaczyna się wcześniej, przy decyzji, czy zależność może wejść do buildu. SLSA wskazuje, że provenance ma umożliwić odbiorcy sprawdzenie, czy artefakt powstał zgodnie z oczekiwaniami.[2] Przydatne sygnały to nieoczekiwana zmiana lockfile, nowa zależność tranzytywna, skrypt postinstall, brak proweniencji wydania, bardzo świeże konto autora lub paczka publikowana w nietypowym momencie. Żaden sygnał osobno nie dowodzi ataku. Kilka naraz powinno zatrzymać automatyczny build i wymagać przeglądu.
- Przypinaj wersje i zatwierdzaj zmiany lockfile.
- Ogranicz skrypty instalacyjne; uruchamiaj je w izolacji, jeśli są konieczne.
- Preferuj krótkotrwałe poświadczenia OIDC zamiast stałych tokenów.
- Buduj bez sekretów produkcyjnych, jeśli etap ich nie potrzebuje.
- Podpisuj i weryfikuj artefakty, a logi wysyłaj do miejsca odpornego na zmianę.
Jak zaprojektować dobrego kanarka?
Kanarek powinien mieć unikalny identyfikator. Sam alert nie wystarczy: SLSA podkreśla, że provenance nie daje ochrony, jeśli nikt go nie sprawdza; weryfikacja obejmuje między innymi tożsamość buildera, podpis i zgodność parametrów z oczekiwaniami.[3] minimalne uprawnienia i jednoznaczny właściciel alertu. Zespół musi wiedzieć, co robić po alarmie: zablokować pipeline, unieważnić tokeny, ustalić commit i artefakt, sprawdzić logi oraz ocenić, czy inne sekrety były dostępne. Alert wysłany do skrzynki, której nikt nie czyta, jest tylko dekoracją.
Redakcja: wpis społecznościowy jest sygnałem do analizy, nie niezależnym potwierdzeniem incydentu. Sprawdzaj komunikaty dostawcy i źródła pierwotne.